
GMOインターネットグループのGMOサイバーセキュリティ by イエラエは9月3日、AIを用いて未知の脆弱性を探索し、実際にサイバー攻撃が成立するかどうかまでを自動で検証する「ネット de 診断 AIホワイトハッカー侵入テスト」の提供を開始した。
同機能は、外部に公開されているサーバーやネットワーク機器などのIT資産を棚卸しし、リスクを可視化する「GMOサイバー攻撃 ネット de 診断 ASM」に搭載する。ASMは、Attack Surface Management(攻撃対象領域管理)の略称で、インターネットに公開されたIT資産を把握し、侵入経路になり得るリスクを確認する取り組みを指す。
従来の自動脆弱性診断は、既知の脆弱性情報やパターンとの照合を中心に行う。一方、新機能では、同社のサイバーセキュリティに特化したAI基盤「AIホワイトハッカー byGMO」を活用し、未知の脆弱性も含めて探索する。検出にとどまらず、その脆弱性を悪用した攻撃が成立するかをAIが確認し、成立したものを報告対象とするため、対策が必要な箇所を優先的に把握できるとしている。
AIによる自動診断の対象は、未知の脆弱性の探索や攻撃成立の検証など、機械的に実行できる領域。システム固有の業務ロジックや設計上の不備、複数の脆弱性を組み合わせた攻撃、仕様と実運用のずれに起因する脆弱性など、AIだけでは判断が難しい領域については、ホワイトハッカーが個別に検証する「AIホワイトハッカー ペネトレーションテスト」で対応する。
同社は、フロンティアAI(最先端水準の大規模AIモデル)や脅威の変化に応じて、検証基盤や診断手法を継続的に更新していくとしている。ホワイトハッカーが実務で得た知見もAI基盤に反映し、診断精度の向上につなげる方針だ。
詳細は下記URLを参照
https://group.gmo/news/article/10178/
同機能は、外部に公開されているサーバーやネットワーク機器などのIT資産を棚卸しし、リスクを可視化する「GMOサイバー攻撃 ネット de 診断 ASM」に搭載する。ASMは、Attack Surface Management(攻撃対象領域管理)の略称で、インターネットに公開されたIT資産を把握し、侵入経路になり得るリスクを確認する取り組みを指す。
従来の自動脆弱性診断は、既知の脆弱性情報やパターンとの照合を中心に行う。一方、新機能では、同社のサイバーセキュリティに特化したAI基盤「AIホワイトハッカー byGMO」を活用し、未知の脆弱性も含めて探索する。検出にとどまらず、その脆弱性を悪用した攻撃が成立するかをAIが確認し、成立したものを報告対象とするため、対策が必要な箇所を優先的に把握できるとしている。
AIによる自動診断の対象は、未知の脆弱性の探索や攻撃成立の検証など、機械的に実行できる領域。システム固有の業務ロジックや設計上の不備、複数の脆弱性を組み合わせた攻撃、仕様と実運用のずれに起因する脆弱性など、AIだけでは判断が難しい領域については、ホワイトハッカーが個別に検証する「AIホワイトハッカー ペネトレーションテスト」で対応する。
同社は、フロンティアAI(最先端水準の大規模AIモデル)や脅威の変化に応じて、検証基盤や診断手法を継続的に更新していくとしている。ホワイトハッカーが実務で得た知見もAI基盤に反映し、診断精度の向上につなげる方針だ。
詳細は下記URLを参照
https://group.gmo/news/article/10178/

i4U編集部
i4U(アイ・フォー・ユー)は、新しい「情報」と「感動」と「笑顔」をお届けする、GMOインターネットグループのオウンドメディアです。有名メディアでの執筆・編集経験者による記事をお楽しみください。

-
1
ノンフライヤーで「業スー揚げ物」の限界に迫る!業スーの冷凍フライの...
-
2
「ヤバい住所」を集め続けた地図エンジニアが見つけた共通点とは?『ヤ...
-
3
小学生がどハマりする生成AIキャラクター「イタリアンブレインロット...
-
4

お台場発着に決定!日本でも“豪華客船体験”ができる?「ディズニーク...
-
5
ポケポケステップアップバトルが今秋終了!?夏休みはオートデッキでシ...


-
GMO Flatt Security、181日間で約3万1000件の悪性パッケージを検出──脅威レポート公開
-
GMO AIR、人型ロボットの安全運用をトータル支援する「GMO SAFE」を提供開始
-
なりすましメールを遮断できる金融機関は約4分の1──銀行・信金386行ドメイン実態レポート
-
サイバー防衛の主役はAI、人間は「審判」へ──『サイバー空間の地政学』著者・奥野史一氏に聞く未来予想図
-
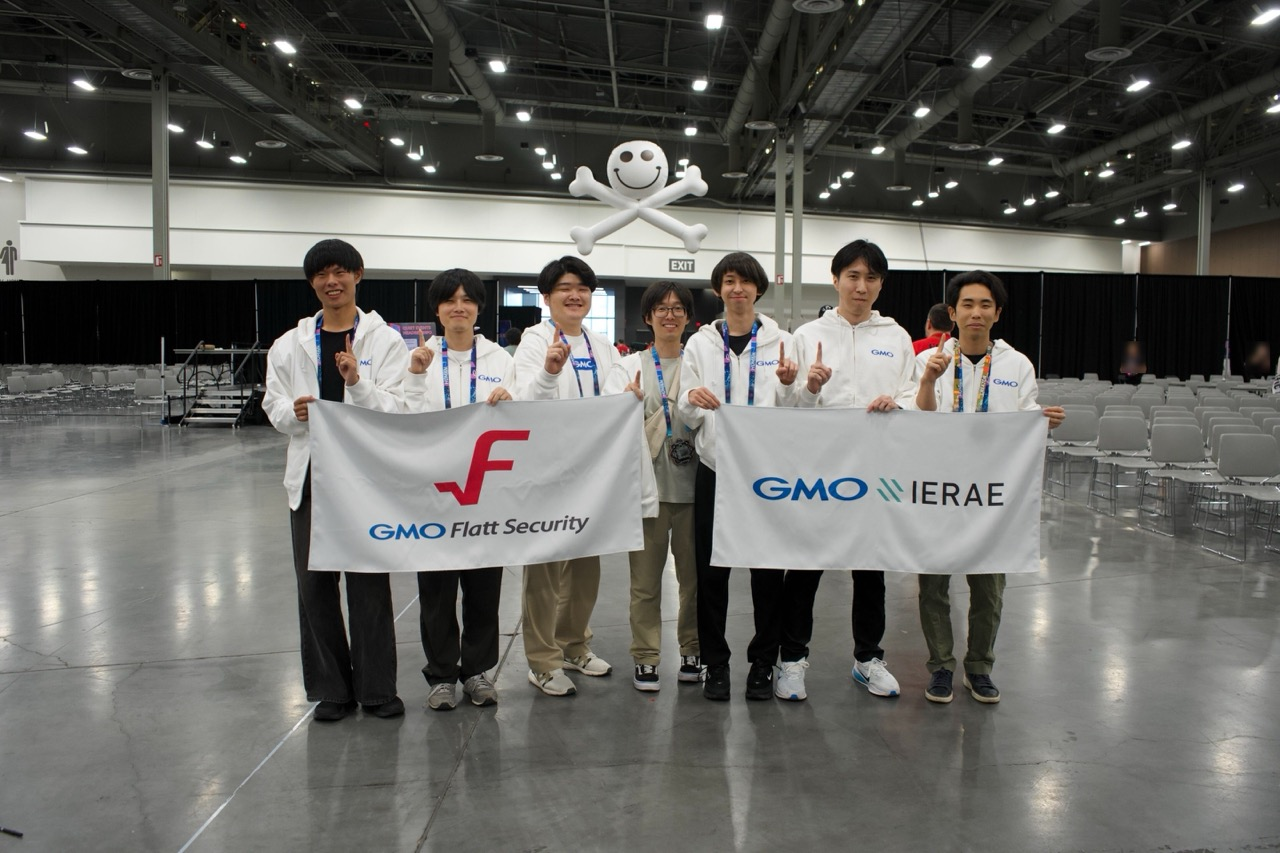
DEF CON 34 CTF Finalsで世界1位、GMOインターネットグループのホワイトハッカー参加の「Blue Water」
-

グループ企業の「最も弱い1社」が狙われる時代に——GMOトラスト・ログイン、親会社の認証設定をグループ企業へ展開できる新機能
セキュリティキャンペーンでのバナー
-
1
ノンフライヤーで「業スー揚げ物」の限界に迫る!業スーの冷凍フライの逸品5選
-
2
「ヤバい住所」を集め続けた地図エンジニアが見つけた共通点とは?『ヤバい日本の住所』著者が明かす執筆の裏側
-
3
小学生がどハマりする生成AIキャラクター「イタリアンブレインロット」の中毒性と拡散力
-
4
お台場発着に決定!日本でも“豪華客船体験”ができる?「ディズニークルーズライン」の価格・アトラクション最新情報
-
5
ポケポケステップアップバトルが今秋終了!?夏休みはオートデッキでショップチケットを取り逃がすな!